Bitcoin Core hat am 10. November 2026 eine schwerwiegende Sicherheitslücke offengelegt, durch die betroffene Mining-Nodes keine neuen Blockvorlagen mehr erstellen konnten. Der Fehler war bereits im Oktober 2025 behoben worden. Er betraf die Behandlung bestimmter Transaktionen nach einer Blockchain-Reorganisation und konnte einen inkonsistenten Mempool verursachen. Guthaben in BTC waren nach Angaben der Sicherheitsmeldung nicht gefährdet.
Welche Rolle TRUC-Transaktionen spielen
Die Schwachstelle betraf Transaktionen der Version 3, die Bitcoin Core als TRUC-Transaktionen behandelt. TRUC steht für „Topologically Restricted Until Confirmation“. Für diese Transaktionen gelten besondere Regeln im Mempool, dem Speicherbereich einer Node für Transaktionen, die noch nicht in einem Block bestätigt wurden. Die Regeln begrenzen, wie solche unbestätigten Transaktionen miteinander verknüpft werden dürfen.
Die Einschränkungen sollen sogenannte Pinning-Angriffe erschweren. Dabei kann ein Angreifer verhindern, dass eine zeitkritische Transaktion zuverlässig durch eine höhere Gebühr beschleunigt wird. Die besonderen Mempool-Regeln sollen die Bedingungen für das Nachlegen von Gebühren berechenbarer machen. Die technischen Hintergründe beschreibt BIP 431. Die Versionsnummer 3 gehört dabei zum Transaktionsformat: Sie steht in einem Feld der Transaktion und ist nicht mit der Versionsnummer der Bitcoin-Core-Software gleichzusetzen.
Das ist für den Fehler relevant, weil die Sonderbehandlung an der Transaktion ansetzt, nicht an der Installation der Node. Eine Transaktion signalisiert mit der Zahl 3, dass sie nach den besonderen TRUC-Mempool-Regeln behandelt werden soll. Diese Regeln betreffen die Annahme und Weiterleitung noch unbestätigter Transaktionen. Sie sind damit eine Vorgabe für die lokale Verarbeitung durch Nodes.
Für den Fehler war entscheidend, dass Mempool-Regeln und Konsensregeln unterschiedliche Aufgaben haben. Die TRUC-Vorgaben bestimmen, welche unbestätigten Transaktionen eine Node akzeptiert und weiterleitet. Sie legen aber nicht fest, welche Verknüpfungen von Transaktionen in einem gültigen Block vorkommen dürfen. Ein Miner kann deshalb einen gültigen Block mit einer Transaktionskombination erstellen, die eine Node in dieser Form nicht gemeinsam in ihren Mempool aufgenommen hätte.
Warum eine Reorganisation den Mempool durcheinanderbrachte
Eine Blockchain-Reorganisation entsteht, wenn eine Node von einem bisher verfolgten Zweig zu einem konkurrierenden Zweig mit mehr kumulierter Arbeit wechselt. Transaktionen aus Blöcken des verdrängten Zweigs können dadurch ihren Bestätigungsstatus verlieren. Sie werden wieder unbestätigt und müssen erneut in den Mempool aufgenommen werden.
Bei dieser Wiederaufnahme sollten bestimmte TRUC-Beschränkungen vorübergehend ausgesetzt werden. Die Tests vor der Korrektur erfassten laut Bitcoin Core jedoch nicht alle Fälle, in denen bereits bestätigte Transaktionen von den TRUC-Vorgaben abwichen. In einer solchen Konstellation konnte fälschlicherweise die sogenannte „Sibling Eviction“ greifen. Der Mechanismus kann eine unbestätigte Folgetransaktion aus dem Mempool verdrängen, wenn eine Alternative ausreichend hohe Gebühren bietet.
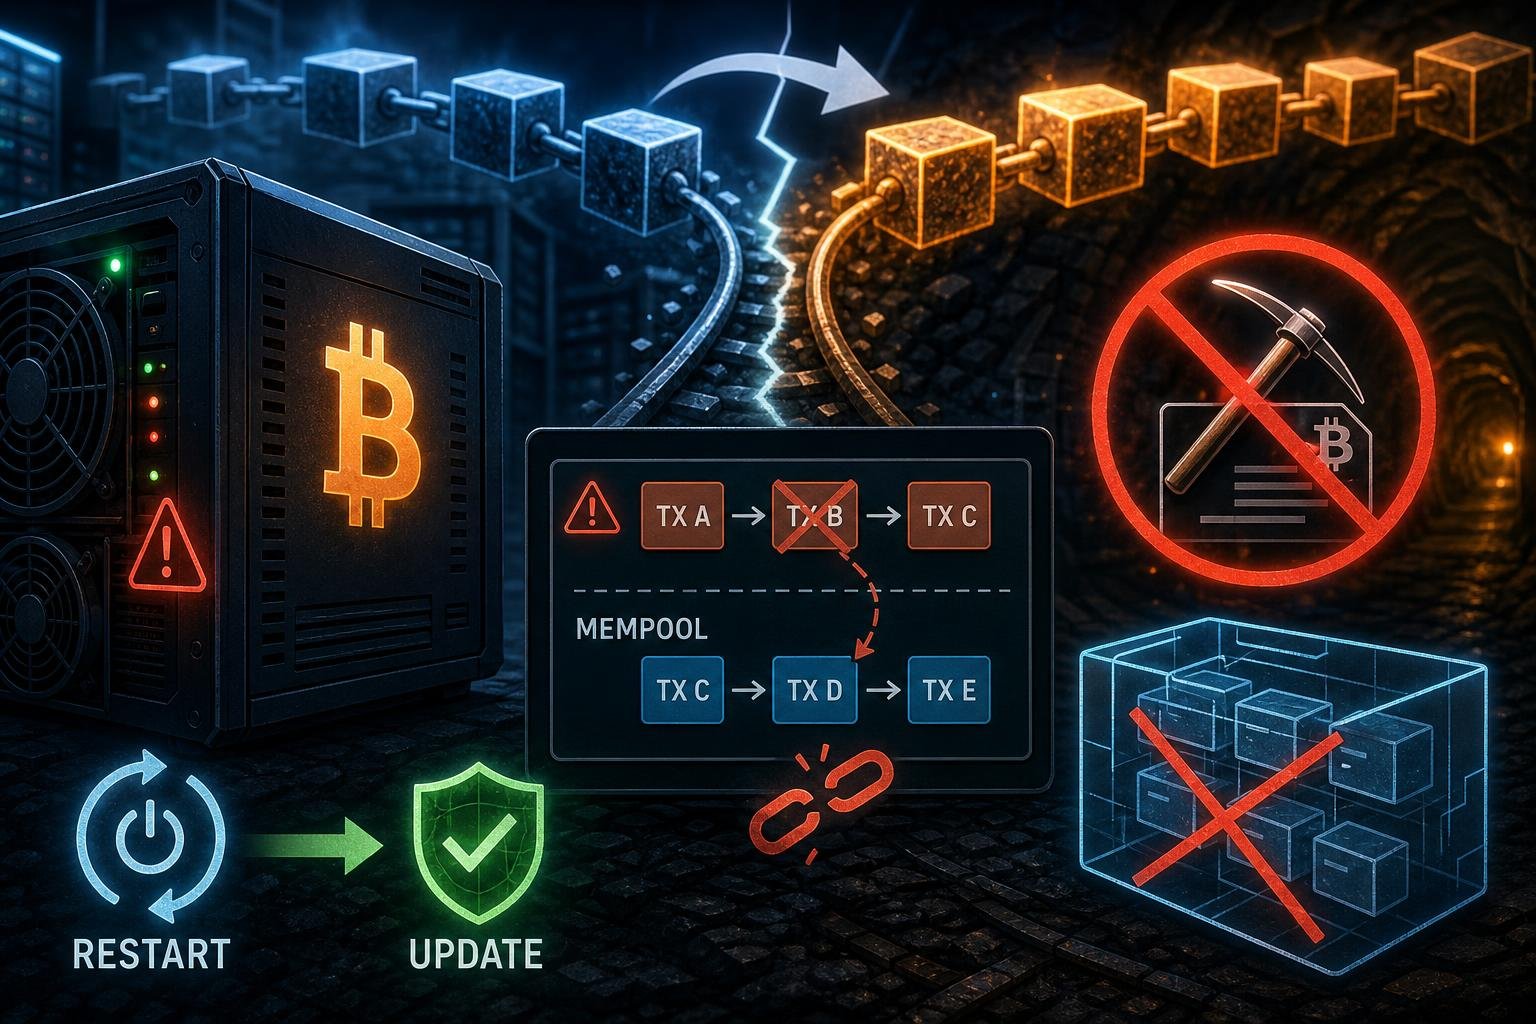
Im Fehlerfall entfernte die Node eine Transaktion, während von ihr abhängige Transaktionen im Mempool verblieben. Damit enthielt der Mempool keine konsistente Zusammenstellung mehr. Das Problem lag also nicht darin, dass Transaktionen in einem bereits bestätigten Block nachträglich ungültig geworden wären. Es entstand beim erneuten Einsortieren nach dem Wechsel auf den konkurrierenden Blockchain-Zweig.
Die Abhängigkeiten zwischen Transaktionen sind dabei entscheidend: Bleibt eine Folgetransaktion im Mempool, obwohl eine für sie relevante Transaktion entfernt wurde, passt der verbliebene Bestand nicht mehr zusammen. Der Mechanismus, der eine Transaktion zugunsten einer gebührenstärkeren Alternative verdrängen kann, löste in diesem Ablauf die falsche Bereinigung aus. Die bisherige Testabdeckung hatte die Kombination aus Reorganisation und bereits bestätigten Transaktionen außerhalb der TRUC-Vorgaben nicht vollständig erfasst.
Aus dem fehlerhaften Mempool ließ sich eine Blockvorlage zusammenstellen, die anschließend die Gültigkeitsprüfung nicht bestand. Die betroffene Node konnte deshalb keine neuen Blockvorlagen liefern. Für eine Mining-Node bedeutete das eine mögliche Unterbrechung dieses Ablaufs. Ein Neustart stellte den Mempool wieder in einen konsistenten Zustand, beseitigte aber nicht die Ursache im Programmcode.
Die beschriebene Folge betrifft damit die Erstellung neuer Vorlagen auf der betroffenen Node. Die Meldung sagt nicht, dass bereits bestätigte Blöcke ungültig wurden oder dass BTC-Guthaben angegriffen werden konnten. Sie beschreibt einen Fehler in der lokalen Verarbeitung unbestätigter Transaktionen nach einem Wechsel des verfolgten Blockchain-Zweigs.
Betroffene Bitcoin-Core-Versionen
Bitcoin Core führt die Schwachstelle unter der Kennung CVE-2025-62861. Betroffen sind die Versionen 28.0 bis 28.2 sowie 29.0 bis 29.1. Die korrigierten Versionen heißen 28.3, 29.2 und 30.0. Sie erschienen bereits im Oktober 2025; die Behebung ist unter anderem in den Versionshinweisen zu Bitcoin Core 29.2 dokumentiert.
Die Änderung setzt die betreffenden TRUC-Prüfungen aus, wenn Transaktionen nach einer Reorganisation erneut aufgenommen werden. Damit folgt Bitcoin Core der ursprünglich vorgesehenen Behandlung dieses Vorgangs. Das Projekt erweiterte auch die Tests um die zuvor nicht abgedeckten Fälle. Die Änderung betrifft die Softwarelogik für die Verarbeitung des Mempools und nicht den Bitcoin-Konsens, der festlegt, welche Blöcke gültig sind.
Betreiber einer betroffenen Node sollten auf eine gewartete, korrigierte Version aktualisieren. Ein Neustart kann einen bereits entstandenen inkonsistenten Mempool bereinigen, schließt die Schwachstelle jedoch nicht. Für Miner ist die praktische Auswirkung klar begrenzt: Der Fehler konnte die Erstellung neuer Blockvorlagen auf einer betroffenen Node verhindern. Laut Sicherheitsmeldung waren BTC-Guthaben dadurch weder verloren noch gefährdet.
Für den Betrieb macht die Unterscheidung zwischen Neustart und Update einen konkreten Unterschied. Der Neustart setzt den fehlerhaften Zustand des Mempools zurück, doch der zugrunde liegende Programmfehler bleibt in einer betroffenen Version vorhanden. Erst die korrigierte Software enthält die Änderung bei der Wiederaufnahme von Transaktionen und die ergänzten Tests. Die genannten Fix-Versionen sind 28.3, 29.2 und 30.0.
Die Sicherheitsmeldung nennt keine Veränderung des Bitcoin-Kurses und beziffert weder Gebühreneffekte noch mögliche wirtschaftliche Verluste. Der beschriebene praktische Risikopunkt liegt bei der Blockvorlagen-Erstellung einer betroffenen Mining-Node. Für Inhaber von BTC weist die Meldung keine Gefährdung ihrer Guthaben aus.
Warum Bitcoin Core die Details später veröffentlichte
Zwischen der Behebung im Oktober 2025 und der Veröffentlichung der technischen Einzelheiten verging mehr als ein Jahr. Bitcoin Core hält Details zu Sicherheitslücken mittlerer und hoher Schwere nach einem Offenlegungsverfahren zunächst zurück. Die Einzelheiten werden grundsätzlich zwei Wochen nach dem Supportende der letzten betroffenen Versionsreihe veröffentlicht. Der zeitliche Abstand soll Betreibern die Möglichkeit geben, ihre Nodes zu aktualisieren, bevor die Funktionsweise einer Schwachstelle öffentlich beschrieben wird.
Der Support für die betroffene Versionsreihe endete der veröffentlichten Zeitleiste zufolge am 27. Oktober 2026. Bitcoin Core veröffentlichte die Sicherheitsmeldung am 10. November. Damit legte das Projekt offen, welche Versionen betroffen waren, wie die fehlerhafte Wiederaufnahme von Transaktionen ablief und welche Updates die Korrektur enthalten.
Am selben Tag veröffentlichte Bitcoin Core zwei weitere Sicherheitsmeldungen mittlerer Schwere. Eine betrifft mögliche Verzögerungen bei der Blockverarbeitung, die andere versehentlich gewährte Sonderrechte für eingehende Tor-Verbindungen bei bestimmten Whitelist-Konfigurationen. Auch diese Fehler wurden bereits im Oktober 2025 behoben. Für die hier beschriebene Lücke nennt Bitcoin Core als korrigierte Versionen 28.3, 29.2 und 30.0.