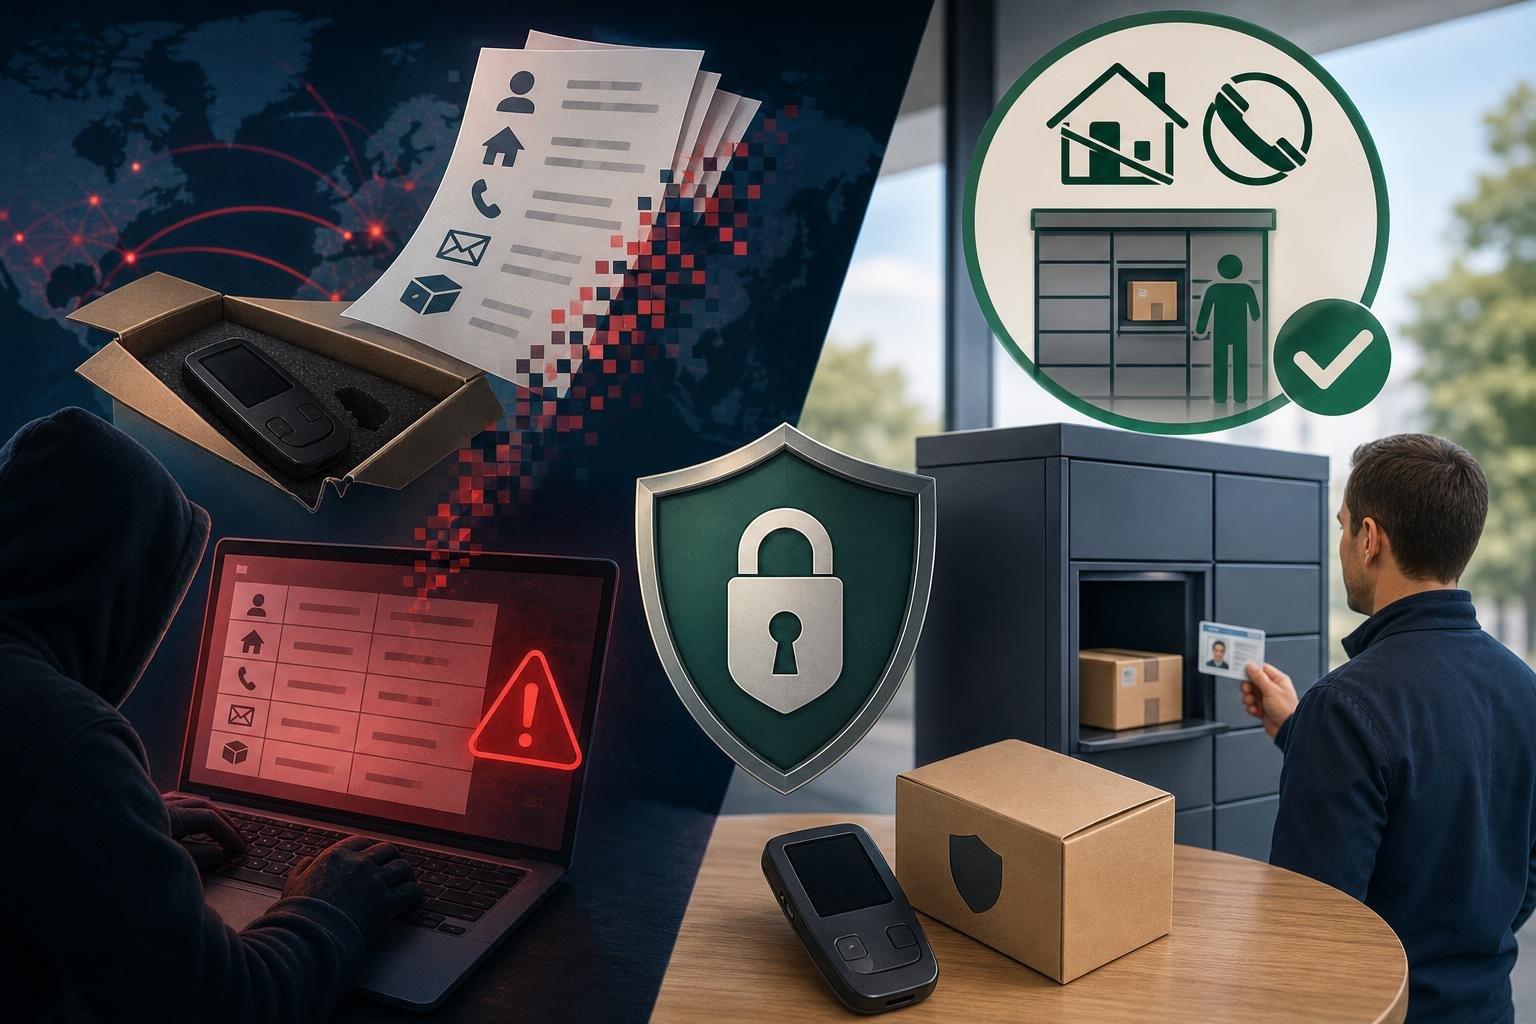
Angreifer haben beim Versandpartner Skladon Informationen zu rund 27.000 Trezor-Bestellungen erbeutet. Der Wallet-Hersteller teilte am 16. November mit, dass Namen, Lieferadressen, Telefonnummern, E-Mail-Adressen und Angaben zu bestellten Produkten betroffen sein können. Trezors eigene Systeme wurden nach Unternehmensangaben nicht kompromittiert. Kunden können ihre Wohnadresse und Telefonnummer beim Kauf künftig durch die Option „Discreet Pickup“ aus dem Versandprozess heraushalten.
Bestelldaten aus einem begrenzten Zeitraum betroffen
Trezor wurde am 15. November über einen unbefugten Zugriff auf die Systeme des Logistikunternehmens Skladon informiert. Nach dem bisherigen Kenntnisstand greifen die entwendeten Informationen Bestellungen auf, die zwischen dem 9. August und dem 7. November 2026 eingegangen sind. Das Unternehmen nannte rund 27.000 betroffene Bestellungen. Die Angaben beziehen sich damit auf Aufträge aus einem klar abgegrenzten Zeitraum, nicht auf sämtliche Käufe bei Trezor.
Zu den betroffenen Daten gehören vollständige Namen, Lieferanschriften, Telefonnummern und E-Mail-Adressen. Auch Informationen darüber, welche Produkte bestellt wurden, seien abgeflossen. Damit können die Daten eine Verbindung zwischen einer identifizierbaren Person und dem Kauf eines Hardware-Wallets herstellen. Trezor erklärte, die eigenen internen Systeme seien nicht betroffen. Die Angreifer hätten demnach keinen Zugriff auf Wallet-Backups oder Passphrasen erhalten.
Der Unterschied ist für Kunden praktisch relevant: Das Leck betrifft laut Trezor persönliche Angaben aus dem Bestell- und Versandablauf, nicht die Zugangsdaten oder Sicherheitsinformationen, mit denen ein Wallet geschützt wird. Aus der Meldung ergibt sich daher kein Hinweis darauf, dass die Geräte oder die darin verwahrten Wallets kompromittiert wurden. Die offengelegten Bestelldaten bleiben dennoch sensibel, weil sie Rückschlüsse darauf erlauben, wer ein Hardware-Wallet gekauft hat und wo diese Person wohnt.
Warnung vor unerwarteten Nachrichten und Anrufen
Trezor verweist auf das Risiko gezielter Phishing-Versuche und möglicher physischer Bedrohungen. Wer Namen, Kontaktdaten, Wohnort und Produktinformationen zusammenführen kann, kann Nachrichten glaubwürdiger erscheinen lassen. Das Unternehmen rät Betroffenen deshalb, unerwartete Kontaktaufnahmen per Telefon, E-Mail oder Post mit Vorsicht zu behandeln. Trezor teilte mit, die betroffenen Kunden bereits informiert zu haben.
Die Warnung betrifft nicht nur E-Mails. Ein Anruf oder ein Brief kann ebenfalls den Eindruck erwecken, von einem Händler, einem Versandunternehmen oder einem anderen vertrauten Absender zu stammen. Die Quelle nennt keine konkreten gefälschten Nachrichten, keine gemeldeten Schäden und keine bestätigten Fälle physischer Bedrohung. Sie beschreibt diese Gefahren als mögliche Folgen der Kombination aus Bestell- und Adressdaten. Kunden sollten deshalb keine vertraulichen Wallet-Informationen aufgrund einer unaufgeforderten Kontaktaufnahme preisgeben.
Der Vorfall ist ein weiterer Sicherheitsfall im Umfeld externer Dienstleister von Trezor. Erst kürzlich führte ein Sicherheitsvorfall beim E-Mail-Anbieter Brevo zu einer Phishing-Welle gegen Nutzer. Beim aktuellen Fall geht es dagegen um Daten beim Versandpartner Skladon. Die beiden Ereignisse betreffen unterschiedliche Dienstleister und Datenwege. Gemeinsam ist ihnen, dass Informationen, die bei der Abwicklung eines Kaufs oder der Kommunikation an externe Anbieter gelangen, außerhalb der eigenen Systeme des Wallet-Herstellers gespeichert werden können.
Abholung statt Lieferung an die Wohnadresse
Trezor bietet eine Möglichkeit an, bestimmte Versanddaten gar nicht erst zu erheben. Der seit Anfang 2026 entwickelte Dienst heißt in den teilnehmenden Ländern „Anonymous Pickup“ und steht nach Unternehmensangaben in 18 europäischen Ländern zur Verfügung. Käufer lassen ihre Bestellung dabei an eine Abholstation liefern, statt ihre Wohnanschrift und Telefonnummer anzugeben. In vielen Ländern soll auch kein echter Name erforderlich sein.
In Deutschland gilt eine andere Regelung. Wegen der vorgeschriebenen Ausweiskontrolle bei der Paketabholung führt Trezor das Angebot hier als „Discreet Pickup“ beziehungsweise „Diskrete Abholung“. Käufer müssen ihren echten Namen angeben und sich bei der Abholung ausweisen. Die Wohnadresse und Telefonnummer werden für diese Versandoption nach Trezors Angaben nicht benötigt. Für die Bestellung lässt sich außerdem eine eigens eingerichtete E-Mail-Adresse verwenden.
Die deutsche Variante ist damit keine vollständig anonyme Bestellung. Sie reduziert aber die persönlichen Angaben, die beim Versand anfallen: Der echte Name bleibt erforderlich, während Wohnanschrift und Telefonnummer entfallen können. Das ist der konkrete Nutzen für Käufer, die eine Hardware-Wallet bestellen möchten, ohne ihre Privatadresse mit der Bestellung zu verknüpfen. Die Meldung nennt weder die einzelnen europäischen Länder mit verfügbarer Abholung noch mögliche Gebühren für den Dienst.
Wird eine Bestellung an eine Abholstation geschickt, lässt sich aus einem späteren Datenabfluss beim Versanddienstleister nicht ohne Weiteres die private Wohnanschrift des Käufers ableiten, sofern diese für den Versand nicht angegeben wurde. Das verhindert nicht jedes mögliche Datenleck und ersetzt keine Vorsicht gegenüber Phishing. Es begrenzt aber, welche Informationen ein externer Logistikpartner im Zusammenhang mit der Bestellung erhalten kann. Für Kunden ist das der praktische Unterschied gegenüber der Zustellung nach Hause.
Kürzere Aufbewahrung von Bestelldaten geplant
Trezor kündigte außerdem an, die Speicherdauer personenbezogener Bestelldaten von 90 auf 45 Tage zu senken. Die neuen Anforderungen sollen auch für externe Versandpartner gelten. Die Verkürzung halbiert damit den genannten Aufbewahrungszeitraum. Aus der Mitteilung geht nicht hervor, wann die Änderung vollständig umgesetzt sein wird oder ob sie für sämtliche Datenarten und Bestellungen identisch gilt.
Die Anpassung betrifft die Zeit, in der personenbezogene Bestelldaten gespeichert werden. Sie ändert nicht rückwirkend, welche Informationen bei den bereits betroffenen Aufträgen erhoben wurden. Für den Vorfall bei Skladon bleiben daher die Daten der Bestellungen aus dem Zeitraum vom 9. August bis zum 7. November 2026 maßgeblich. Trezors neue Vorgabe soll die Aufbewahrung künftig kürzer halten und nach Unternehmensangaben auch bei externen Versandpartnern greifen.
Der Versand von Hardware-Wallets erfordert bei einem international tätigen Anbieter externe Dienstleister. Produktion, Zahlungsabwicklung und Logistik lassen sich laut der vorliegenden Darstellung nicht vollständig durch Trezor selbst abwickeln. Zugleich gelten in Deutschland und Europa rechtliche Vorgaben, die die Erhebung oder Aufbewahrung bestimmter Kundendaten betreffen können. Welche Daten im Einzelfall verpflichtend sind, erläutert die Mitteilung nicht. Sie zeigt aber, warum eine Abholoption und eine kürzere Speicherdauer unterschiedliche Ansatzpunkte sind: Die erste reduziert Angaben im Bestellablauf, die zweite begrenzt die Dauer ihrer Speicherung.
Für Trezor-Kunden in Deutschland besteht die unmittelbar verfügbare Änderung darin, bei der Bestellung „Discreet Pickup“ auszuwählen und die Sendung an eine Abholstation liefern zu lassen. Der echte Name und ein Ausweis bei der Abholung bleiben nötig; Wohnadresse und Telefonnummer können entfallen. Betroffene Bestellungen aus dem aktuellen Datenleck stammen aus dem Zeitraum vom 9. August bis zum 7. November 2026.